符合内容安全策略(CSP)的支付
内容安全策略(CSP)是网页浏览器用于防御恶意攻击的安全标准,包括跨站脚本(XSS)和数据注入攻击。遵循CSP时,您需要定义受信任的内容来源,浏览器会阻止访问未列入许可名单的任何来源。若在iframe中打开支付UI,CSP限制会导致3-D Secure验证失败。
为确保支付流程安全顺畅,获取令牌时请在settings.ui.is_three_ds_independent_windows参数中传递true。在这种情况下,支付UI会显示中间支付步骤,3-D Secure验证将在新的浏览器标签页中打开。该中间步骤用于验证支付步骤的安全性,并从iframe继续进入3-D Secure验证。为避免额外配置,建议在新窗口中或通过Pay Station Embed打开支付UI。
浏览器中符合CSP的支付流程:
- 用户打开支付UI进行付款。
- 用户输入支付信息并单击支付。
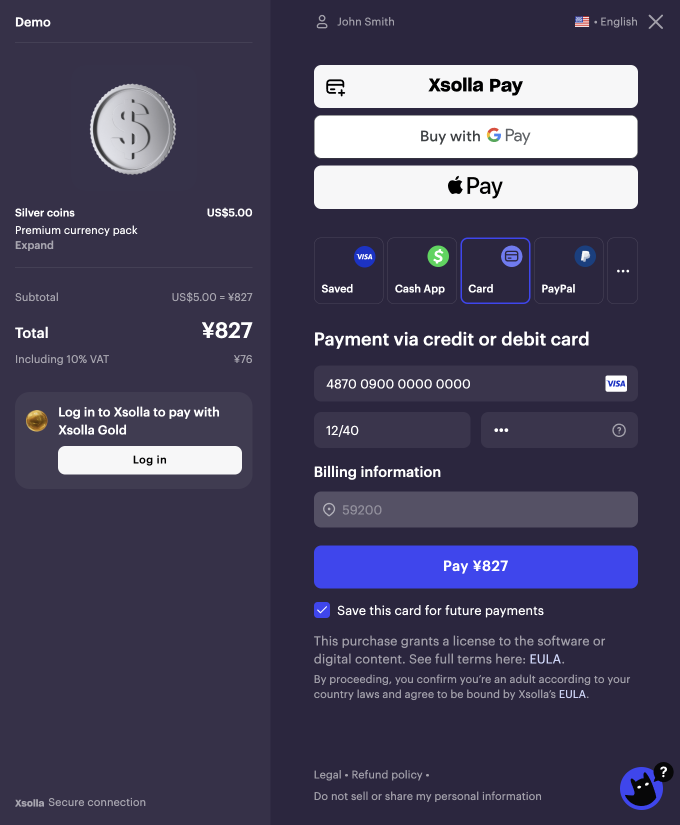
- 中间步骤页面打开,用户再次单击支付。
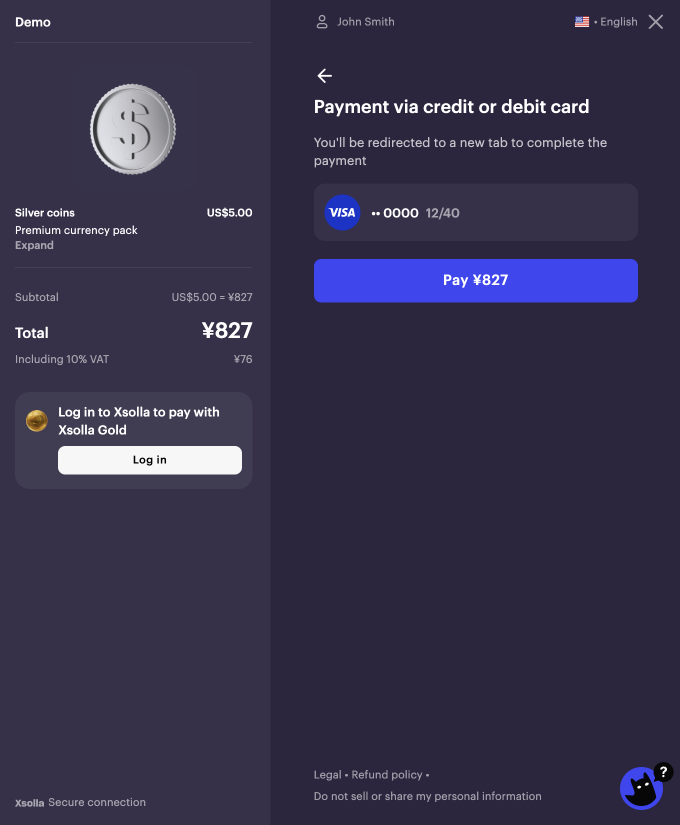
- 用户被重定向至新的浏览器选项卡完成3-D Secure验证。
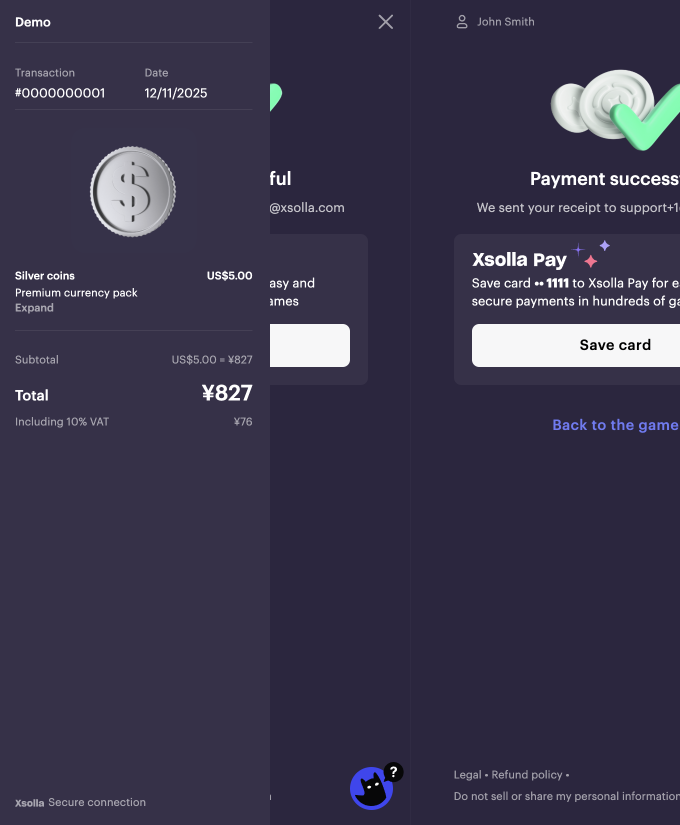
- 用户被重定向至支付成功状态页面。
本文对您的有帮助吗?
感谢您的反馈!
我们会查看您的留言并运用它改进用户体验。发现了错别字或其他内容错误? 请选择文本,然后按Ctrl+Enter。
