Benutzerdefinierter Nutzerdatenspeicher
Falls Sie den benutzerdefinierten Nutzerdatenspeicher verwenden, fungiert Xsolla Login als Vermittler, und alle Benutzeridentifikationsdaten werden auf Ihrer Seite gespeichert. Xsolla Login übergibt die Authentifizierungsdaten in einem Token, das in der Kopfzeile von Webhooks und in deren Bodys enthalten ist.
- Benutzerregistrierung
- Authentifizierung über Benutzername und Passwort
- passwortlose Authentifizierung über eine E-Mail-Adresse
- Authentifizierung über soziale Netzwerke
- Zurücksetzen von Benutzerpasswörtern
POST-Anfragen von Xsolla keine URLs wie z. B. http://localhost:3000/my-webhook-endpoint erreichen. Mit Ngrok können Sie einen Tunnel für den externen Zugriff anlegen und so Anfragen von Xsolla lokal empfangen. Weitere Informationen hierzu finden Sie in der ngrok-Dokumentation.Interaktionsablauf
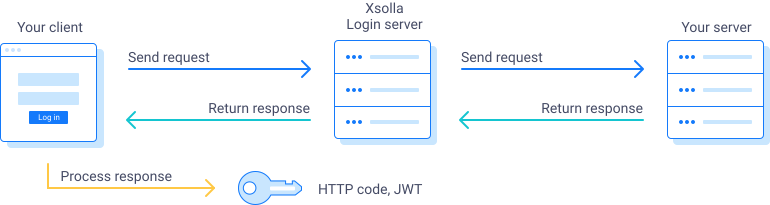
Sie können das Login-Widget oder Ihre Anwendung, die die Login API-Aufrufe nutzt, als Client einsetzen. Die Interaktion zwischen dem Client und dem Xsolla-Login-Server läuft wie folgt ab:
- Der Client sendet Anfragen an den Xsolla-Login-Server. Das Anfrageformat ist unter Authentifizierungsmethoden erläutert.
- Der Xsolla-Login-Server sendet Webhooks an Ihren Server. Der Header enthält einen Server-JWT mit dem Parameter
“request_type”: “gateway_token”. Befolgen Sie die Anleitung, um die Tokenvalidierung einzurichten. Ein Teil der Benutzeridentifikationsdaten wird im Rumpf des Webhooks übermittelt. - Um den Empfang der Benutzeridentifikationsdaten des Webhook, muss Ihr Server folgendes zurückgeben: bei erfolgreicher Antwort den HTTP-Code
200,201, oder204.- Den HTTP-Code
400mit der Beschreibung des Problems, wenn der angegebene Benutzer nicht gefunden oder eine ungültige Signatur übermittelt wurde. Ihr Webhook-Handler könnte auch den HTTP-Code5xxzurücksenden, falls vorübergehende Probleme auf Ihrem Server auftreten.
- Der Xsolla-Login-Server verarbeitet eine Antwort von Ihrem Server und sendet den Autorisierungstoken an den Client zurück.
- Der Client verarbeitet die Antwort.
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent' }}}%%
sequenceDiagram
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  YC->>XL: sendet Anfrage
  XL->>YS: sendet Webhook
  activate YS
  YS-->>XL: gibt HTTP-Statuscode zurück
  deactivate YS
  XL-->>YC: gibt Autorisierungstoken zurück
  activate YC
  note right of YC: verarbeitet Antwort
  deactivate YC
Wenn Sie nach der Benutzeridentifikation Benutzerinformationen zum JWT hinzufügen möchten, senden Sie ein JSON-Objekt mit einem beliebigen Satz von Parametern im Body der Antwort. Dieses Objekt wird im Feld partner_data auf dem JWT gespeichert.
Sie können das Login-Widget oder Ihre Anwendung, die die Login API-Aufrufe nutzt, als Client einsetzen. Die Interaktion zwischen dem Client und dem Xsolla-Login-Server läuft wie folgt ab:
- Der Client sendet Anfragen an den Xsolla-Login-Server. Das Anfrageformat ist unter Authentifizierungsmethoden erläutert.
- Der Xsolla-Login-Server sendet Webhooks an Ihren Server. Der Header enthält einen Server-JWT mit dem Parameter
“request_type”: “gateway_token”. Befolgen Sie die Anleitung, um die Tokenvalidierung einzurichten. Ein Teil der Benutzeridentifikationsdaten wird im Rumpf des Webhooks übermittelt. - Um den Empfang der Benutzeridentifikationsdaten des Webhook, muss Ihr Server folgendes zurückgeben: bei erfolgreicher Antwort den HTTP-Code
200,201, oder204.- Den HTTP-Code
400mit der Beschreibung des Problems, wenn der angegebene Benutzer nicht gefunden oder eine ungültige Signatur übermittelt wurde. Ihr Webhook-Handler könnte auch den HTTP-Code5xxzurücksenden, falls vorübergehende Probleme auf Ihrem Server auftreten.
- Der Xsolla-Login-Server verarbeitet eine Antwort von Ihrem Server und sendet den Autorisierungstoken an den Client zurück.
- Der Client sendet die
POST-Anfrage JWT generieren an den Xsolla-Login-Server. Im Anfragerumpf müssen zwingend die folgenden Parameter enthalten sein:grant_type– wie der JWT gewährt wird; übermitteln Sie den Wertauthorization_code.client_id– OAuth-2.0-Client-ID.client_secret– geheime OAuth-2.0-Client-ID. Erforderlich für den vertraulichen Authentifizierungstyp.code– Autorisierungscode.
- Der Xsolla-Login-Server sendet ein JWT-Paar (bestehend aus Zugriffstoken und Aktualisierungstoken) an den Client zurück.
- Der Client verarbeitet die Antwort.
- Wenn der Zugriffstoken abläuft, sendet der Client die
POST-Anfrage JWT generieren an den Xsolla-Login-Server. Im Anfragerumpf müssen zwingend die folgenden Parameter enthalten sein:grant_type– wie der JWT gewährt wird; übermitteln Sie den Wertrefresh_token.client_id– OAuth-2.0-Client-ID.refresh_token– der Aktualisierungstoken, der in der Antwort auf die Benutzerautorisierungsanfrage empfangen wurde.
Sie können Benutzerinformationen dem JWT hinzufügen, wenn Sie einen Nutzer identifizieren und/oder ein Token aktualisieren. Geben Sie dazu ein JSON-Objekt mit Parametern im Antwortrumpf zurück. Dieses Objekt wird im Feld partner_data im JWT gespeichert.
- Geburtsdatum
- Vorname
- Nachname
- Benutzer-ID auf Ihrem Server
Sie können auch die Benutzerattribute aktualisieren, indem Sie ein Array von Objekten mit Benutzerattributen übermitteln. Die Struktur dieser Objekte wird im weiteren Text beschrieben.
Struktur eines Benutzerattributobjekts:
| Parameter | Typ | Beschreibung |
|---|---|---|
attr_type | string | Festlegung der Zugriffsebene eines Benutzers für dessen Zugriff auf Dienstattribute:
|
key | string | Der Attributname, anhand dem das Benutzerattribut identifiziert wird. Muss für jeden Benutzer eindeutig sein. Maximale Länge: 256 Zeichen. Ziffern, lateinische Buchstaben, Bindestriche und Unterstriche sind zulässig. |
permission | String oder null | Die Art und Weise, wie auf die Benutzerattribute zugegriffen wird, wirkt sich auf die Liste der von den Methoden zurückgegebenen Attribute aus:
Mögliche Werte: public, private (Standard). |
read_only | string | Ob das Attribut vor Änderungen geschützt ist. Standardmäßig ist false voreingestellt, und das Ändern von Attributwerten ist erlaubt. |
value | string | Der Wert des Benutzerattributs. Maximal Länge: 256 Zeichen. |
Benutzerregistrierung
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Registrierungsdaten ein
  YC->>XL: sendet Nutzerregistrierungsanfrage
  XL->>YS: sendet Webhook
  alt Registrierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Nutzer-JWT zurück
    YC-->>U: benachrichtigt den Nutzer
  else Registrierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Registrierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client sendet die
POST-AnfrageRegister new user an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - Rumpfparameter:
username– Benutzername. Zulässige Länge: 3-255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.email– die E-Mail-Adresse des Nutzers. Zulässige Länge: 1-255 Zeichen.
- der Abfrageparameter
- Der Xsolla-Login-Server sendet einen Webhook an die URL für neue Nutzer. Die Antwort muss dem im Interaktionsablauf angegebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
- Der Client sendet die
POST-AnfrageRegister new user an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - Rumpfparameter:
username– Benutzername. Zulässige Länge: 3-255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.email– die E-Mail-Adresse des Nutzers. Zulässige Länge: 1-255 Zeichen.
- der Abfrageparameter
- Der Xsolla-Login-Server sendet einen Webhook an die URL für neue Nutzer. Die Antwort muss dem im Interaktionsablauf angegebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
- Der Client sendet die
Register new user POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Body-Parameter:
username— Benutzername. Zulässige Länge: 3 bis 255 Zeichen.password— Benutzerpasswort. Zulässige Länge: 6 bis 100 Zeichen.email— E-Mail-Adresse des Nutzers. Zulässige Länge: 1 bis 255 Zeichen.
- Der
- Der Xsolla-Login-Server sendet einen Webhook an die URL für neue Nutzer. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_registration_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email":"[email protected]",
7  "password":"123456",
8  "username":"[email protected]"
9}
1curl --request POST \
2  --url 'https://your.hostname/your_registration_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email":"[email protected]","password":"123456","username":"[email protected]"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Nutzerdaten werden in die Xsolla-Datenbank geschrieben, während der Parameter
emailals "unbestätigt" gekennzeichnet wird. Der Benutzer erhält eine E-Mail zur Kontobestätigung. - Wenn Sie das Login-Widget integriert haben, wird der Benutzer zur Seite weitergeleitet. Dabei wird ihm folgende Meldung angezeigt: Bitte bestätigen Sie Ihr Konto gemäß den Anweisungen, die wir Ihnen per E-Mail an {email} gesendet haben.
- Auch bei einer fehlgeschlagenen Benutzerregistrierung können Sie eine Fehlermeldung im Authentifizierungs-Widget anzeigen. Übermitteln Sie dazu in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit den folgenden Details:- Legen Sie im Parameter
codeeinen Fehlercode fest, zum Beispiel den Wert011-002. - Geben Sie im Parameter
descriptionden Fehlermeldungstext an.
- Legen Sie im Parameter
Objekt mit einer Fehlermeldung (Beispiel):
- json
1{
2  "error": {
3    "code": "011-002",
4    "description": "<string>"
5  }
6}
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Registrierungsdaten ein
  YC->>XL: sendet Nutzerregistrierungsanfrage
  XL->>YS: sendet Webhook
  alt Registrierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Autorisierungscode zurück
    YC->>XL: sendet Anfrage zum Generieren des Nutzer-JWT
    XL-->>YC: gibt den Nutzer-JWT und den Aktualisierungstoken zurück
    YC-->>U: benachrichtigt den Nutzer
  else Registrierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Registrierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client sendet die
POST-AnfrageRegister new user an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- Rumpfparameter:
username– Benutzername. Zulässige Länge: 3 bis 255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.email– E-Mail-Adresse des Nutzers. Zulässige Länge: 1 bis 255 Zeichen.
- Abfrageparameter:
- Der Xsolla-Login-Server sendet einen Webhook an die URL für neue Nutzer. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_registration_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email":"[email protected]",
7  "password":"123456",
8  "username":"[email protected]"
9}
1curl --request POST \
2  --url 'https://your.hostname/your_registration_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email":"[email protected]","password":"123456","username":"[email protected]"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Nutzerdaten werden in die Xsolla-Datenbank geschrieben, während der Parameter
emailals "unbestätigt" gekennzeichnet wird. Der Benutzer erhält eine E-Mail zur Kontobestätigung. - Wenn Sie das Login-Widget integriert haben, wird der Benutzer zur Seite weitergeleitet. Dabei wird ihm folgende Meldung angezeigt: Bitte bestätigen Sie Ihr Konto gemäß den Anweisungen, die wir Ihnen per E-Mail an {email} gesendet haben.
- Auch bei einer fehlgeschlagenen Benutzerregistrierung können Sie eine Fehlermeldung im Authentifizierungs-Widget anzeigen. Übermitteln Sie dazu in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit den folgenden Details:- Legen Sie im Parameter
codeeinen Fehlercode fest, zum Beispiel den Wert011-002. - Geben Sie im Parameter
descriptionden Fehlermeldungstext an.
- Legen Sie im Parameter
Objekt mit einer Fehlermeldung (Beispiel):
- json
1{
2  "error": {
3    "code": "011-002",
4    "description": "<string>"
5  }
6}
Authentifizierung über Benutzername und Passwort
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Nutzernamen und Passwort ein
  YC->>XL: sendet Nutzerauthentifizierungsanfrage
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Nutzer-JWT zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client sendet die
POST-AnfrageAuth by username and password an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - Body-Parameter.
username– Benutzername. Zulässige Länge: 3-255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.
- Der Abfrageparameter
- Der Xsolla-Login-Server sendet einen Webhook an die URL für die Benutzerverifizierung. Die Antwort muss dem in diesem Interaktionsablauf angegebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
- Der Client sendet die
POST-AnfrageAuth by username and password an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - Body-Parameter.
username– Benutzername. Zulässige Länge: 3-255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.
- Der Abfrageparameter
- Der Xsolla-Login-Server sendet einen Webhook an die URL für die Benutzerverifizierung. Die Antwort muss dem in diesem Interaktionsablauf angegebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
- Der Client sendet die
Auth by username and password POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Body-Parameter:
username— Benutzername. Zulässige Länge: 3 bis 255 Zeichen.password— Benutzerpasswort. Zulässige Länge: 6 bis 100 Zeichen.
- Der
- Der Xsolla-Login-Server sendet einen Webhook an die URL für die Benutzerverifizierung. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Beispiel eines Webhooks für die URL zur Benutzerverifizierung:
http
- http
- curl
1POST https://your.hostname/your_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email":"[email protected]",
7  "password":"123456",
8  "username":"[email protected]"
9}
1curl --request POST \
2  --url 'https://your.hostname/your_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email":"[email protected]","password":"123456","username":"[email protected]"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Sollte die Benutzerauthentifizierung fehlschlagen, können Sie eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird. Dazu übermitteln Sie in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Xsolla-Login-Server generiert einen Benutzer-JWT.
- Der Benutzer wird mit dem Abfrageparameter
tokenzurlogin_urlweitergeleitet. Der Parametertokenenthält den Benutzer-JWT.
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Nutzernamen und Passwort ein
  YC->>XL: sendet Nutzerauthentifizierungsanfrage
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Autorisierungscode zurück
    YC->>XL: sendet Anfrage zum Generieren des Nutzer-JWT
    XL-->>YC: gibt den Nutzer-JWT und den Aktualisierungstoken zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client sendet die
POST-AnfrageAuth by username and password an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- Rumpfparameter:
username– Benutzername. Zulässige Länge: 3 bis 255 Zeichen.password– Benutzerpasswort. Zulässige Länge: 6-100 Zeichen.
- Abfrageparameter:
- Der Xsolla-Login-Server sendet einen Webhook an die URL zur Benutzerverifizierung. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Beispiel eines Webhooks für die URL zur Benutzerverifizierung:
http
- http
- curl
1POST https://your.hostname/your_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email":"[email protected]",
7  "password":"123456",
8  "username":"[email protected]"
9}
1curl --request POST \
2  --url 'https://your.hostname/your_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email":"[email protected]","password":"123456","username":"[email protected]"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Sollte die Benutzerauthentifizierung fehlschlagen, können Sie eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird. Dazu übermitteln Sie in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Xsolla-Login-Server generiert einen Benutzer-JWT.
- Der Benutzer wird mit dem Abfrageparameter
tokenzurlogin_urlweitergeleitet. Der Parametertokenenthält den Benutzer-JWT.
Passwortlose Authentifizierung über eine Telefonnummer
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Telefonnummer ein
  YC->>XL: sendet Anfrage, die Authentifizierung per Telefonnummer zu starten
  XL-->>U: sendet SMS mit Bestätigungscode
  U->>YC: gibt Bestätigungscode ein
  YC->>XL: sendet Anfrage, die Authentifizierung per Telefonnummer abzuschließen
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Nutzer-JWT zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine Telefonnummer eingeben kann.
- Der Nutzer gibt seine Telefonnummer ein.
- Der Client sendet die
POST-AnfrageStart auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - der Rumpfparameter
phone_number– Die Telefonnummer des Nutzers.
- der Abfrageparameter
- Der Client zeigt ein Feld an, in das der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - die Rumpfparameter:
code– Bestätigungscode.phone_number– die Telefonnummer des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine Telefonnummer eingeben kann.
- Der Nutzer gibt seine Telefonnummer ein.
- Der Client sendet die
POST-AnfrageStart auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - der Rumpfparameter
phone_number– Die Telefonnummer des Nutzers.
- der Abfrageparameter
- Der Client zeigt ein Feld an, in das der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - die Rumpfparameter:
code– Bestätigungscode.phone_number– die Telefonnummer des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client öffnet ein Authentifizierungsformular, damit der Nutzer seine Telefonnummer eingeben kann.
- Der Nutzer gibt seine Telefonnummer ein.
- Der Client sendet die
Start auth by phone number POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Der
phone_number-Body-Parameter — Telefonnummer des Nutzers.
- Der
- Der Client zeigt ein Feld an, damit der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
Complete auth by phone number POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Body-Parameter:
code— Bestätigungscode.phone_number— Telefonnummer des Nutzers.operation_id— ID des Bestätigungscodes.
- Der
- Wenn es sich um die erste Benutzerautorisierung handelt, sendet der Xsolla-Login-Server einen Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Wenn die Benutzerauthentifizierung fehlschlägt, können Sie eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird. Übermitteln Sie dazu in der Antwort auf die Benutzererstellungsanfrage das
error-Objekt mit den folgenden Details:- Im
code-Parameter geben Sie einen Fehlercode an, zum Beispiel011-002. - Im
description-Parameter geben Sie den Text der Fehlermeldung an.
- Im
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_phone_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "login": "+12025550140",
7  "type": "phone"
8}
1curl --request POST \
2  --url 'https://your.hostname/your_phone_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"login":"+12025550140","type":"phone"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt Telefonnummer ein
  YC->>XL: sendet Anfrage, die Authentifizierung per Telefonnummer zu starten
  XL-->>U: sendet SMS mit Bestätigungscode
  U->>YC: gibt Bestätigungscode ein
  YC->>XL: sendet Anfrage, die Authentifizierung per Telefonnummer abzuschließen
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Autorisierungscode zurück
    YC->>XL: sendet Anfrage zum Generieren des Nutzer-JWT
    XL-->>YC: gibt den Nutzer-JWT und den Aktualisierungstoken zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine Telefonnummer eingeben kann.
- Der Nutzer gibt seine Telefonnummer ein.
- Der Client sendet die
POST-AnfrageStart auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– ein Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- der Rumpfparameter
phone_number– Telefonnummer des Nutzers.
- Abfrageparameter:
- Der Client zeigt ein Feld an, in das der Nutzer den Bestätigungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Bestätigungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by phone number an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
client_id– OAuth-2.0-Client-ID. - Rumpfparameter:
code– Bestätigungscode.phone_number– die Telefonnummer des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_phone_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "login": "+12025550140",
7  "type": "phone"
8}
1curl --request POST \
2  --url 'https://your.hostname/your_phone_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"login":"+12025550140","type":"phone"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
Passwortlose Authentifizierung über E-Mail
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt E-Mail-Adresse ein
  YC->>XL: sendet Anfrage, die Authentifizierung per E-Mail-Adreese zu starten
  XL-->>U: sendet E-Mail mit Bestätigungscode
  U->>YC: gibt Bestätigungscode ein
  YC->>XL: sendet Anfrage, die Authentifizierung per E-Mail-Adresse abzuschließen
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Nutzer-JWT zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine E-Mail-Adresse eingeben kann.
- Der Nutzer gibt seine E-Mail-Adresse ein.
- Der Client sendet die
POST-AnfrageStart auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - der Rumpfparameter
email– die E-Mail-Adresse des Nutzers.
- der Abfrageparameter
- Der Client zeigt ein Feld an, in das der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - Rumpfparameter:
code– Bestätigungscode.email– die E-Mail-Adresse des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine E-Mail-Adresse eingeben kann.
- Der Nutzer gibt seine E-Mail-Adresse ein.
- Der Client sendet die
POST-AnfrageStart auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - der Rumpfparameter
email– die E-Mail-Adresse des Nutzers.
- der Abfrageparameter
- Der Client zeigt ein Feld an, in das der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - Rumpfparameter:
code– Bestätigungscode.email– die E-Mail-Adresse des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client öffnet ein Authentifizierungsformular, damit der Nutzer seine E-Mail-Adresse eingeben kann.
- Der Nutzer gibt seine E-Mail-Adresse ein.
- Der Client sendet die
Start auth by email POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Der
email-Body-Parameter — E-Mail-Adresse des Nutzers.
- Der
- Der Client zeigt ein Feld an, damit der Nutzer den Verifizierungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Verifizierungscode ein.
- Der Client sendet die
Complete auth by email POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Body-Parameter:
code— Bestätigungscode.email— E-Mail-Adresse des Nutzers.operation_id— ID des Bestätigungscodes.
- Der
- Wenn es sich um die erste Benutzerautorisierung handelt, sendet der Xsolla-Login-Server einen Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Wenn die Benutzerauthentifizierung fehlschlägt, können Sie eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird. Übermitteln Sie dazu in der Antwort auf die Benutzererstellungsanfrage das
error-Objekt mit den folgenden Details:- Im
code-Parameter geben Sie einen Fehlercode an, zum Beispiel011-002. - Im
description-Parameter geben Sie den Text der Fehlermeldung an.
- Im
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_email_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email": "[email protected]",
7  "type": "email"
8}
1curl --request POST \
2  --url 'https://your.hostname/your_email_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email": "[email protected]","type": "email"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: gibt E-Mail-Adresse ein
  YC->>XL: sendet Anfrage, die Authentifizierung per E-Mail-Adreese zu starten
  XL-->>U: sendet E-Mail mit Bestätigungscode
  U->>YC: gibt Bestätigungscode ein
  YC->>XL: sendet Anfrage, die Authentifizierung per E-Mail-Adresse abzuschließen
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Autorisierungscode zurück
    YC->>XL: sendet Anfrage zum Generieren des Nutzer-JWT
    XL-->>YC: gibt den Nutzer-JWT und den Aktualisierungstoken zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client öffnet eine Authentifizierungsmaske, in die der Nutzer seine E-Mail-Adresse eingeben kann.
- Der Nutzer gibt seine E-Mail-Adresse ein.
- Der Client sendet die
POST-AnfrageStart auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– ein Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- der Rumpfparameter
email– E-Mail-Adresse des Nutzers.
- Abfrageparameter:
- Der Client zeigt ein Feld an, in das der Nutzer den Bestätigungscode eingeben kann.
- Der Nutzer gibt den erhaltenen Bestätigungscode ein.
- Der Client sendet die
POST-AnfrageComplete auth by email an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
client_id– OAuth-2.0-Client-ID. - Rumpfparameter:
code– Bestätigungscode.email– die E-Mail-Adresse des Nutzers.operation_id– ID des Bestätigungscodes.
- der Abfrageparameter
- Wenn sich der Nutzer erstmalig autorisiert, sendet der Xsolla-Login-Server ein Webhook an die URL für passwortlose Anmeldung. Die Antwort muss dem in diesem Integrationsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert. - Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls die Benutzerauthentifizierung fehlschlägt. Übermitteln Sie dazu in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das
error-Objekt mit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
Beispiel eines Webhook:
http
- http
- curl
1POST https://your.hostname/your_email_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{
6  "email": "[email protected]",
7  "type": "email"
8}
1curl --request POST \
2  --url 'https://your.hostname/your_email_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email": "[email protected]","type": "email"}'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
Authentifizierung über soziale Netzwerke
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  participant SN as Soziales Netzwerk
  U->>YC: wählt soziales Netzwerk aus
  YC->>XL: sendet Anfrage zur Authentifizierung über ein soziales Netzwerk
  XL->>SN: leitet den Nutzer zur Anmeldeseite des sozialen Netzwerks weiter
  SN-->>XL: gibt Nutzerdaten aus dem sozialen Netzwerk zurück
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Nutzer-JWT zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
Geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Kundenportal (unter Nutzerdatenbank > Speicher > Eigener Speicher) an, um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
POST-AnfrageAuth via social network an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - der Pfadparameter
provider_name– Name des sozialen Netzwerks, das im Kundenportal mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- der Abfrageparameter
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein beliebiges erforderliches JSON-Objekt angeben. Das JSON-Objekt, dass Sie in der Antwort angeben, wird im Feld
partner_datades Benutzer-JWT gespeichert.
Geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Handyspiele-Konto (unter Nutzerdatenbank > Speicher > Eigener Speicher) an, um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
POST-AnfrageAuth via social network an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - der Pfadparameter
provider_name– Name des sozialen Netzwerks, das im Handyspiele-Konto mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- der Abfrageparameter
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein beliebiges erforderliches JSON-Objekt angeben. Das JSON-Objekt, dass Sie in der Antwort angeben, wird im Feld
partner_datades Benutzer-JWT gespeichert.
Um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen, geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Konto (im Abschnitt Nutzerdatenbank > Speicher > Eigener Speicher) an. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
Auth via social network POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Der
provider_name-Pfadparameter — Name des sozialen Netzwerks, das im Konto mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- Der
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla-Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Nutzerdaten werden im Authorization-Header als temporärer Gateway-Token (Servertoken mit “request_type”: “gateway_token”) übermittelt.
Hauptfelder des Gateway Token:
| Claim | Typ | Beschreibung |
|---|---|---|
| exp | Unix Timestamp | Das Verfallsdatum und die Verfallsuhrzeit des JWT. Die JWT-Lebensspanne beträgt 7 Minuten. Erforderlich. |
| iat | Unix Timestamp | Das Ausgabedatum und die Ausgabeuhrzeit des JWT. Erforderlich. |
| iss | string | Der Dienst, der das JWT unterzeichnet hat https://login.xsolla.com. Erforderlich. |
| request_type | string | Konstant: gateway_request. Erforderlich. |
| xsolla_login_project_id | string (UUID) | Die ID Ihres Login-Projekts im Kundenportal. Erforderlich. |
| string | E-Mail-Adresse des Benutzers. | |
| sub | string (UUID) | Gespeicherte Benutzer-ID aufseiten des Xsolla Login-Servers. Erforderlich. |
| username | string | Benutzername. |
| provider | string | Name des für die Authentifizierung verwendeten sozialen Netzwerks. Erforderlich. |
| id | string | Benutzer-ID im sozialen Netzwerk. Erforderlich. |
| social_access_token | string | Zugriffstoken des sozialen Netzwerks, über das der Nutzer authentifiziert wurde. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| partner_data | string | Daten jeglicher Art, die von Ihrem Server im Antwortrumpf während der Authentifizierung zurückgegeben werden. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| Claim | Typ | Beschreibung |
|---|---|---|
| exp | Unix Timestamp | Das Verfallsdatum und die Verfallsuhrzeit des JWT. Die JWT-Lebensspanne beträgt 7 Minuten. Erforderlich. |
| iat | Unix Timestamp | Das Ausgabedatum und die Ausgabeuhrzeit des JWT. Erforderlich. |
| iss | string | Der Dienst, der das JWT unterzeichnet hat https://login.xsolla.com. Erforderlich. |
| request_type | string | Konstant: gateway_request. Erforderlich. |
| xsolla_login_project_id | string (UUID) | Die ID Ihres Login-Projekts im Konto. Erforderlich. |
| string | E-Mail-Adresse des Benutzers. | |
| sub | string (UUID) | Gespeicherte Benutzer-ID aufseiten des Xsolla Login-Servers. Erforderlich. |
| username | string | Benutzername. |
| provider | string | Name des für die Authentifizierung verwendeten sozialen Netzwerks. Erforderlich. |
| id | string | Benutzer-ID im sozialen Netzwerk. Erforderlich. |
| social_access_token | string | Zugriffstoken des sozialen Netzwerks, über das der Nutzer authentifiziert wurde. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| partner_data | string | Daten jeglicher Art, die von Ihrem Server im Antwortrumpf während der Authentifizierung zurückgegeben werden. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
Beispiel einer Token-Payload:
- json
 1{
 2  "exp": 1573635020,
 3  "iat": 1573634600,
 4  "iss": "https://login.xsolla.com",
 5  "request_type": "gateway_request",
 6  "xsolla_login_project_id": "00000000-0000-0000-0000-000000000000",
 7  "sub": "00000000-0000-0000-0000-000000000000",
 8  "email": "[email protected]",
 9  "username": "Smith707",
10  "provider": "google",
11  "id": "123",
12}
Beispiel eines Webhooks für die URL für die Anmeldung über soziale Netzwerke:
http
- http
- curl
1POST https://your.hostname/your_social_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{}
1curl --request POST \
2  --url 'https://your.hostname/your_social_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Bei einer fehlgeschlagenen Benutzerregistrierung können Sie eine Fehlermeldung im Authentifizierungs-Widget anzeigen. Übermitteln Sie dazu in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit den folgenden Angaben:- Geben Sie im Parameter
codeden Wert011-002an. - Geben Sie im Parameter
descriptionden Fehlermeldungstext an.
- Geben Sie im Parameter
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  participant SN as Soziales Netzwerk
  U->>YC: wählt soziales Netzwerk aus
  YC->>XL: sendet Anfrage zur Authentifizierung über ein soziales Netzwerk
  XL->>SN: leitet den Nutzer zur Anmeldeseite des sozialen Netzwerks weiter
  SN-->>XL: gibt Nutzerdaten aus dem sozialen Netzwerk zurück
  XL->>YS: sendet Webhook
  alt Authentifizierung erfolgreich
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    opt Der Nachrichtenrumpf enthält Nutzerdaten
      activate XL
      note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
      deactivate XL
    end
    XL-->>YC: gibt Autorisierungscode zurück
    YC->>XL: sendet Anfrage zum Generieren des Nutzer-JWT
    XL-->>YC: gibt den Nutzer-JWT und den Aktualisierungstoken zurück
    YC-->>U: schließt Authentifizierung ab
  else Authentifizierung fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Authentifizierungsfehler zurück
    YC-->>U: zeigt Fehlermeldung an
  end
Geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Kundenportal (unter Nutzerdatenbank > Speicher > Eigener Speicher) an, um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
POST-AnfrageAuth via social network an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- der Pfadparameter
provider_name– Name des sozialen Netzwerks, das im Kundenportal mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- Abfrageparameter:
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein beliebiges erforderliches JSON-Objekt angeben. Das JSON-Objekt, dass Sie in der Antwort angeben, wird im Feld
partner_datades Benutzer-JWT gespeichert.
Geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Handyspiele-Konto (unter Nutzerdatenbank > Speicher > Eigener Speicher) an, um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
POST-AnfrageAuth via social network an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- Abfrageparameter:
response_type– wie der JWT gewährt wird; übermitteln Sie den Wertcode.client_id– OAuth-2.0-Client-ID.state– Wert für die zusätzliche Benutzerauthentifizierung. Erforderlich, um CSRF-Angriffe zu verhindern. Wird in der Antwort zurückgegeben. Zulässige Länge: 1 bis 8 Zeichen.
- der Pfadparameter
provider_name– Name des sozialen Netzwerks, das im Handyspiele-Konto mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- Abfrageparameter:
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein beliebiges erforderliches JSON-Objekt angeben. Das JSON-Objekt, dass Sie in der Antwort angeben, wird im Feld
partner_datades Benutzer-JWT gespeichert.
Um Nutzerdaten bei der Authentifizierung über soziale Netzwerke abzurufen, geben Sie die URL für die Anmeldung über soziale Netzwerke in den Einstellungen Ihres Login-Projekts im Konto (im Abschnitt Nutzerdatenbank > Speicher > Eigener Speicher) an. An diese URL wird eine Anfrage mit den vom sozialen Netzwerk empfangenen Daten gesendet.
Authentifizierungsablauf:
- Der Client sendet die
Auth via social network POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Der
provider_name-Pfadparameter — Name des sozialen Netzwerks, das im Konto mit Login verknüpft ist. Mögliche Werte sind:amazon,apple,xsolla,baidu,battlenet,discord,epicgames,facebook,github,google,kakao,linkedin,mailru,microsoft,msn,naver,ok,paypal,qq,reddit,steam,twitch,twitter,vimeo,vk,wechat,weibo,xbox,yahoo,yandex,youtube.
- Der
- Der Benutzer meldet sich bei einem sozialen Netzwerk an.
- Der Xsolla-Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL für die Anmeldung über soziale Netzwerke. Die Antwort muss dem im Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
Nutzerdaten werden im Authorization-Header als temporärer Gateway-Token (Servertoken mit “request_type”: “gateway_token”) übermittelt.
Hauptfelder des Gateway Token:
| Claim | Typ | Beschreibung |
|---|---|---|
| exp | Unix Timestamp | Das Verfallsdatum und die Verfallsuhrzeit des JWT. Die JWT-Lebensspanne beträgt 7 Minuten. Erforderlich. |
| iat | Unix Timestamp | Das Ausgabedatum und die Ausgabeuhrzeit des JWT. Erforderlich. |
| iss | string | Der Dienst, der das JWT unterzeichnet hat https://login.xsolla.com. Erforderlich. |
| request_type | string | Konstant: gateway_request. Erforderlich. |
| xsolla_login_project_id | string (UUID) | Die ID Ihres Login-Projekts im Kundenportal. Erforderlich. |
| string | E-Mail-Adresse des Benutzers. | |
| sub | string (UUID) | Gespeicherte Benutzer-ID aufseiten des Xsolla Login-Servers. Erforderlich. |
| username | string | Benutzername. |
| provider | string | Name des für die Authentifizierung verwendeten sozialen Netzwerks. Erforderlich. |
| id | string | Benutzer-ID im sozialen Netzwerk. Erforderlich. |
| social_access_token | string | Zugriffstoken des sozialen Netzwerks, über das der Nutzer authentifiziert wurde. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| partner_data | string | Daten jeglicher Art, die von Ihrem Server im Antwortrumpf während der Authentifizierung zurückgegeben werden. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| Claim | Typ | Beschreibung |
|---|---|---|
| exp | Unix Timestamp | Das Verfallsdatum und die Verfallsuhrzeit des JWT. Die JWT-Lebensspanne beträgt 7 Minuten. Erforderlich. |
| iat | Unix Timestamp | Das Ausgabedatum und die Ausgabeuhrzeit des JWT. Erforderlich. |
| iss | string | Der Dienst, der das JWT unterzeichnet hat https://login.xsolla.com. Erforderlich. |
| request_type | string | Konstant: gateway_request. Erforderlich. |
| xsolla_login_project_id | string (UUID) | Die ID Ihres Login-Projekts im Konto. Erforderlich. |
| string | E-Mail-Adresse des Benutzers. | |
| sub | string (UUID) | Gespeicherte Benutzer-ID aufseiten des Xsolla Login-Servers. Erforderlich. |
| username | string | Benutzername. |
| provider | string | Name des für die Authentifizierung verwendeten sozialen Netzwerks. Erforderlich. |
| id | string | Benutzer-ID im sozialen Netzwerk. Erforderlich. |
| social_access_token | string | Zugriffstoken des sozialen Netzwerks, über das der Nutzer authentifiziert wurde. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
| partner_data | string | Daten jeglicher Art, die von Ihrem Server im Antwortrumpf während der Authentifizierung zurückgegeben werden. Wenden Sie sich an Ihren Customer Success Manager oder senden Sie eine E-Mail an [email protected], wenn Sie diesen Claim übermitteln möchten. |
Beispiel einer Token-Payload:
- json
 1{
 2  "exp": 1573635020,
 3  "iat": 1573634600,
 4  "iss": "https://login.xsolla.com",
 5  "request_type": "gateway_request",
 6  "xsolla_login_project_id": "00000000-0000-0000-0000-000000000000",
 7  "sub": "00000000-0000-0000-0000-000000000000",
 8  "email": "[email protected]",
 9  "username": "Smith707",
10  "provider": "google",
11  "id": "123",
12}
Beispiel eines Webhooks für die URL für die Anmeldung über soziale Netzwerke:
http
- http
- curl
1POST https://your.hostname/your_social_authentication_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{}
1curl --request POST \
2  --url 'https://your.hostname/your_social_authentication_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json'
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
- Bei einer fehlgeschlagenen Benutzerregistrierung können Sie eine Fehlermeldung im Authentifizierungs-Widget anzeigen. Übermitteln Sie dazu in der Antwort auf die Anfrage zur Benutzererstellung das Objekt
errormit den folgenden Angaben:- Geben Sie im Parameter
codeden Wert011-002an. - Geben Sie im Parameter
descriptionden Fehlermeldungstext an.
- Geben Sie im Parameter
Benutzerpasswörter zurücksetzen
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant U as Nutzer
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  U->>YC: klickt auf Schaltfläche "Passwort zurücksetzen"
  YC->>XL: sendet Anfrage zum Zurücksetzen des Passworts
  XL-->>U: sendet Bestätigungs-E-Mail zur Passwortzurücksetzung
  U->>XL: klickt auf Link "Passwort zurücksetzen"
  XL-->>YC: zeigt die Seite zum Vergeben eines neuen Passworts an
  U->>YC: vergibt neues Passwort
  YC->>XL: Sendet Anfrage zur Bestätigung der Passwortzurücksetzung
  XL->>YS: sendet Webhook
  alt Passwort erfolgreich zurückgesetzt
    YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
    XL-->>U: bestätigt die Passwortzurücksetzung
  else Zurücksetzen des Passworts fehlgeschlagen
    YS-->>XL: gibt Fehler zurück
    XL-->>YC: gibt Fehler bezüglich Passwortzurücksetzung zurück
    YC-->>U: zeigt Fehlermeldung an
  end
- Der Client sendet die
POST-AnfrageReset password an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Kundenportal. - der Rumpfparameter
username– Benutzername. Zulässige Länge: 3 bis 255 Zeichen.
- der Abfrageparameter
- Der Xsolla-Login-Server sendet dem Nutzer eine Bestätigung per E-Mail über die Zurücksetzung des Passworts.
- Nachdem der Nutzer das Zurücksetzen des Passworts in der E-Mail bestätigt hat, wird er auf die entsprechende Seite weitergeleitet.
- Der Nutzer gibt ein neues Passwort ein.
- Der Xsolla-Login-Server sendet ein Webhook an die URL zum Zurücksetzen des Passworts.
- Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls das Zurücksetzen des Passworts fehlschlägt. Dazu übermitteln Sie in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das Objekt
errormit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client sendet die
POST-AnfrageReset password an den Xsolla-Login-Server. In der Anfrage müssen zwingend die folgenden Parameter enthalten sein:- der Abfrageparameter
projectId– ID des Login-Projekts im Handyspiele-Konto. - der Rumpfparameter
username– Nutzername. Zulässige Länge: 3 bis 255 Zeichen.
- der Abfrageparameter
- Der Xsolla-Login-Server sendet dem Nutzer eine Bestätigung per E-Mail über die Zurücksetzung des Passworts.
- Nachdem der Nutzer das Zurücksetzen des Passworts in der E-Mail bestätigt hat, wird er auf die entsprechende Seite weitergeleitet.
- Der Nutzer gibt ein neues Passwort ein.
- Der Xsolla-Login-Server sendet ein Webhook an die URL zum Zurücksetzen des Passworts.
- Sie können eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird, falls das Zurücksetzen des Passworts fehlschlägt. Dazu übermitteln Sie in der Antwort auf die Anfrage zum Anlegen eines neuen Nutzers das Objekt
errormit folgenden Angaben:- Im Parameter
codelegen Sie einen Fehlercode fest, zum Beispiel den Wert011-002. - Im Parameter
descriptiongeben Sie den Text der Fehlermeldung ein.
- Im Parameter
- Der Client sendet die
Reset password POST-Anfrage an den Xsolla-Login-Server. Die Anfrage muss die folgenden erforderlichen Parameter enthalten:- Der
projectId-Abfrageparameter — ID des Login-Projekts im Konto. - Der
username-Body-Parameter — Benutzername. Zulässige Länge: 3 bis 255 Zeichen.
- Der
- Der Xsolla-Login-Server sendet dem Nutzer eine Bestätigungs-E-Mail zur Passwortzurücksetzung.
- Nach der Bestätigung der Passwortzurücksetzung in der E-Mail wird der Nutzer auf die Seite weitergeleitet, auf der er ein neues Passwort eingeben kann.
- Der Nutzer gibt ein neues Passwort ein.
- Der Xsolla-Login-Server sendet einen Webhook an die URL zum Zurücksetzen des Passworts.
- Wenn die Passwortzurücksetzung fehlschlägt, können Sie eine Fehlermeldung angeben, die im Authentifizierungs-Widget angezeigt wird. Übermitteln Sie dazu in der Antwort auf die Benutzererstellungsanfrage das
error-Objekt mit den folgenden Details:- Im
code-Parameter geben Sie einen Fehlercode an, zum Beispiel011-002. - Im
description-Parameter geben Sie den Text der Fehlermeldung an.
- Im
http
- http
- curl
 1POST https://your.hostname/your_reset_uri HTTP/1.1
 2Authorization: Bearer {JWT}
 3Content-Type: application/json
 4
 5{
 6  "username": "[email protected]",
 7  "fields": {
 8    "password": "NewPa$$word1"
 9  }
10}
1curl --request POST \
2  --url 'https://your.hostname/your_reset_uri' \
3  --header 'authorization: bearer_JWT' \
4  --header 'content-type: application/json' \
5  --data '{"email":"[email protected]","fields":{"password":"NewPa$$word1"}}'
Tokenaktualisierung
  %%{init: {'themeVariables': { 'noteBkgColor': 'transparent', 'noteBorderColor': 'transparent', 'labelBoxBkgColor': 'transparent', 'labelBoxBorderColor': '#8ADCEC', 'altSectionBkgColor': 'transparent' }, 'sequence': {'noteMargin': 50}}}%%
sequenceDiagram
  participant YC as Ihr Client
  participant XL as Xsolla-Login-Server
  participant YS as Ihr Server
  YC->>XL: sendet eine zum Aktualisieren des Tokens
  XL->>YS: sendet Webhook
  YS-->>XL: gibt HTTP-Statuscode 2xx und optional Nachrichtenrumpf zurück
  opt Der Nachrichtenrumpf enthält Nutzerdaten
    activate XL
    note right of XL: speichert Attribute und ergänzt Nutzerdaten um Informationen
    deactivate XL
  end
  XL-->>YC: gibt neuen JWT und Aktualisierungstoken zurück
- Wenn der Zugriffstoken abläuft, sendet der Client die
POST-Anfrage JWT generieren an den Xsolla-Login-Server. Im Anfragerumpf müssen zwingend die folgenden Parameter enthalten sein:grant_type– wie der JWT gewährt wird; übermitteln Sie den Wertrefresh_token.client_id– OAuth-2.0-Client-ID.refresh_token– Aktualisierungstoken, der als Antwort auf die Benutzerautorisierungsanfrage empfangen wurde.
- Der Xsolla-Login-Server verarbeitet die vom sozialen Netzwerk empfangenen Nutzerdaten und sendet einen Webhook an die URL zum Aktualisieren des Tokens. Die Antwort muss dem in diesem Interaktionsablauf beschriebenen Format entsprechen. In der Antwort können Sie eine Liste von Benutzerattributen und/oder ein erforderliches JSON-Objekt angeben. Das von Ihnen in der Antwort angegebene JSON-Objekt wird im Feld
partner_datades Benutzer-JWT gespeichert.
- http
1POST https://your.hostname/your_refrsh_token_uri HTTP/1.1
2Authorization: Bearer {JWT}
3Content-Type: application/json
4
5{}
Beispiel einer Antwort auf einen Webhook mit Benutzerattributen:
- json
 1{
 2    "attributes": [
 3      {
 4        "attr_type": "server",
 5        "key": "company",
 6        "permission": "private",
 7        "value": "facebook-promo"
 8      },
 9      {
10        "attr_type": "server",
11        "key": "custom-id",
12        "permission": "private",
13        "value": 48582
14      }
15    ]
16}
Beispiel einer Antwort auf ein Webhook mit einem JSON-Objekt:
- json
 1{
 2  "user": {
 3    "player_id": "12345678",
 4    "email": "[email protected]"
 5  },
 6  "user_info": {
 7    "username": "gamer123",
 8    "user_first_name": "John",
 9    "user_last_name": "Doe",
10    "gender": "male",
11    "birthday": "1990-05-15",
12    "country": "US",
13    "language": "en"
14  },
15  "subscription_status": "active",
16  "loyalty_level": "gold"
17
18}
Weitere Informationen
Haben Sie einen Tippfehler oder einen anderen Textfehler gefunden? Wählen Sie den Text aus und drücken Sie Strg+Eingabe.
